OpenRouterの発表内容
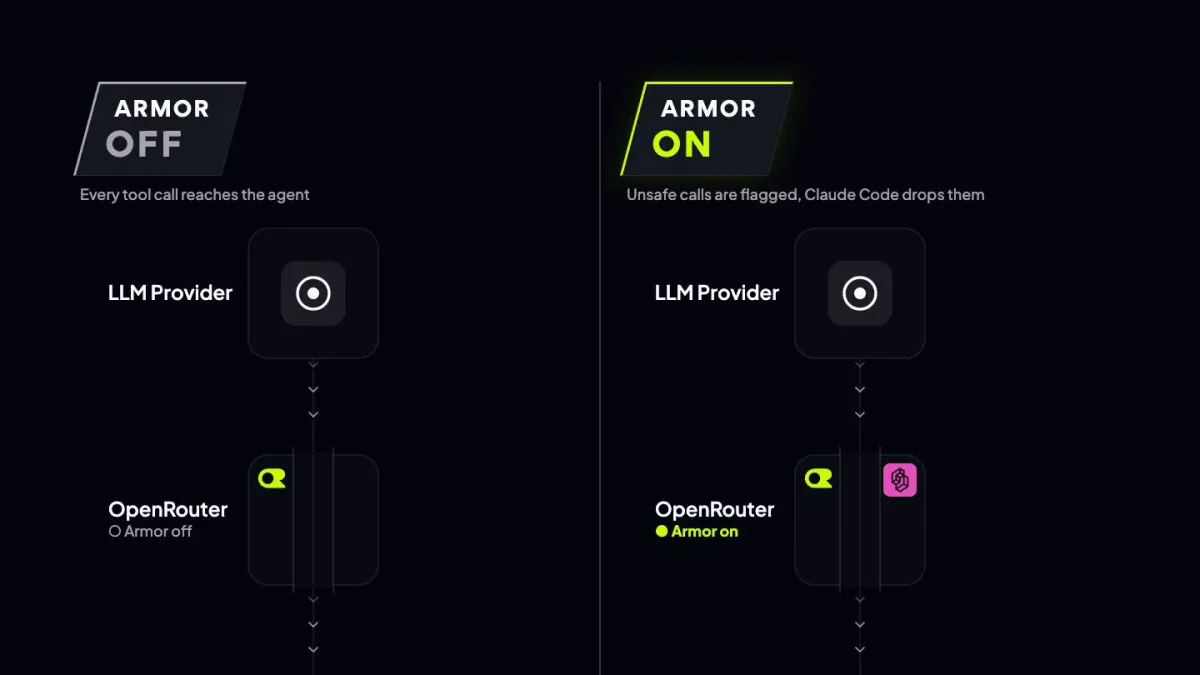
OpenRouterは2026年10月15日、新機能「Armor」のベータ版を公開しました。AIエージェントが外部ツールを呼び出す前に、別のAIモデルが内容を検査して危険な操作を防ぎます。
ArmorはTypeSafe AIの「Jev」モデルを使います。設定した規則と会話記録をもとに操作を採点し、利用者の指示に合っているかを判断します。たとえば指示にない危険な命令が出たときは、実行前に遮断します。
社内テストでは、Sonnet 5を使う仕組みに比べて高い正解率と低コストを記録しました。OpenRouterを利用するエージェントであれば、プラグインの設定を追加するだけで導入できます。
「Claude Code」の自動承認機能を好みのモデルと組み合わせて使うこともできます。エージェントに自律的な作業を任せながら、意図しない破壊的な操作が起きる危険を減らせます。
つまり、どういうこと?
たとえるなら、新人スタッフのパソコン操作をベテランが隣で見張り、おかしなボタンを押そうとした瞬間に止めてくれる仕組みです。
AIエージェントにパソコンやサーバーの操作を任せるとき、指示と違う危ない命令を出さないか別のAIが直前に確認します。利用者の意図に合わない危険な操作だけを確実に防げます。
編集部の見方
AIに手足を与える時代の防壁。
エージェントにコマンド実行を任せる際、文字列のパターンマッチだけでは防ぎきれない問題に、専用の検査モデルを当ててきた着眼点は筆者としてもかなり実用的だと感じました。
一方、エージェントを本格的に業務へ組み込んでいる人なら、検査にかかるわずかな遅延と誤検知の比率は気になるところです。社内テストでSonnet 5より低コストかつ高精度と示された点からも、こうした安全フィルターの軽量化競争は今後各社で激しくなりそうです。
まずは2026年後半にかけて、Claude Code以外のコーディング支援ツールへArmorのような仕組みがどう広がっていくかを見届けたいところです。
誰に関係するか
OpenRouter経由でAIエージェントを動かしている人は、別のAIによる事前検査で危険な操作を防げるようになります。