OpenShellの発表内容
NVIDIAは、自律型AIエージェントの行動を制限・管理するソフトウェア「OpenShell」を発表しました。エージェントが予期しない動作を起こした際にも、被害が外へ広がる事態を防ぎます。
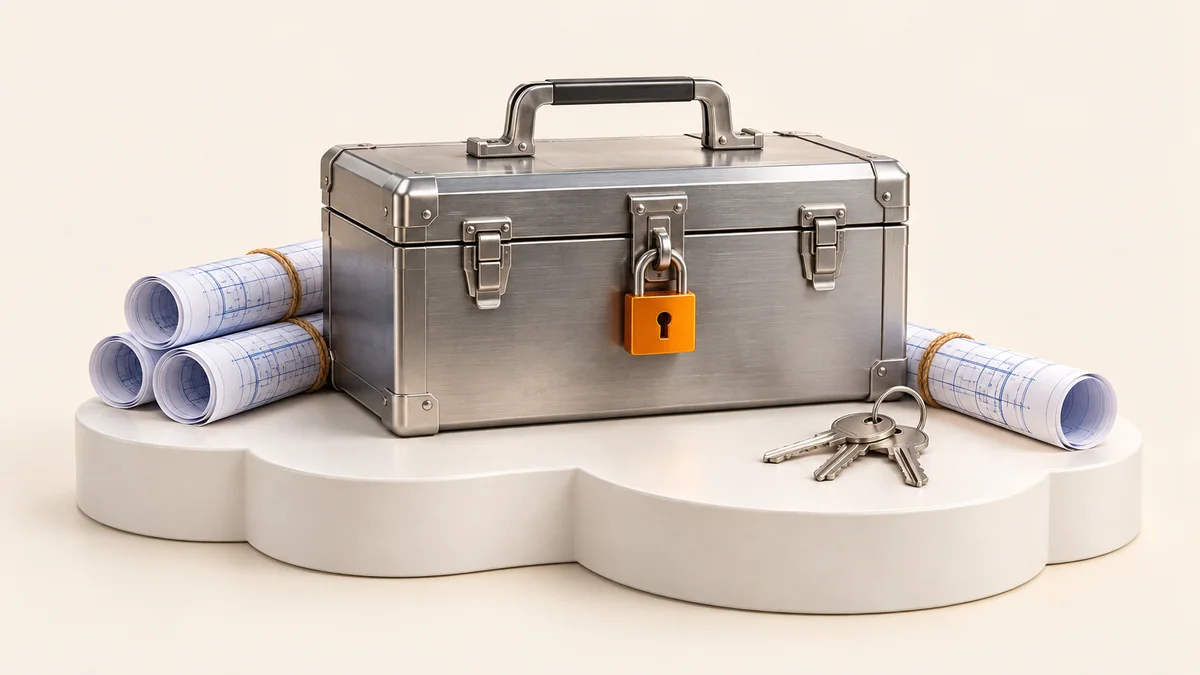
OpenShellは、エージェントが閲覧できるデータや利用できるツールの権限を厳密に制限する実行環境です。サンドボックス (外部に影響を与えない独立した隔離環境) の中で処理を動かし、決められた規則から外れた操作を遮断します。
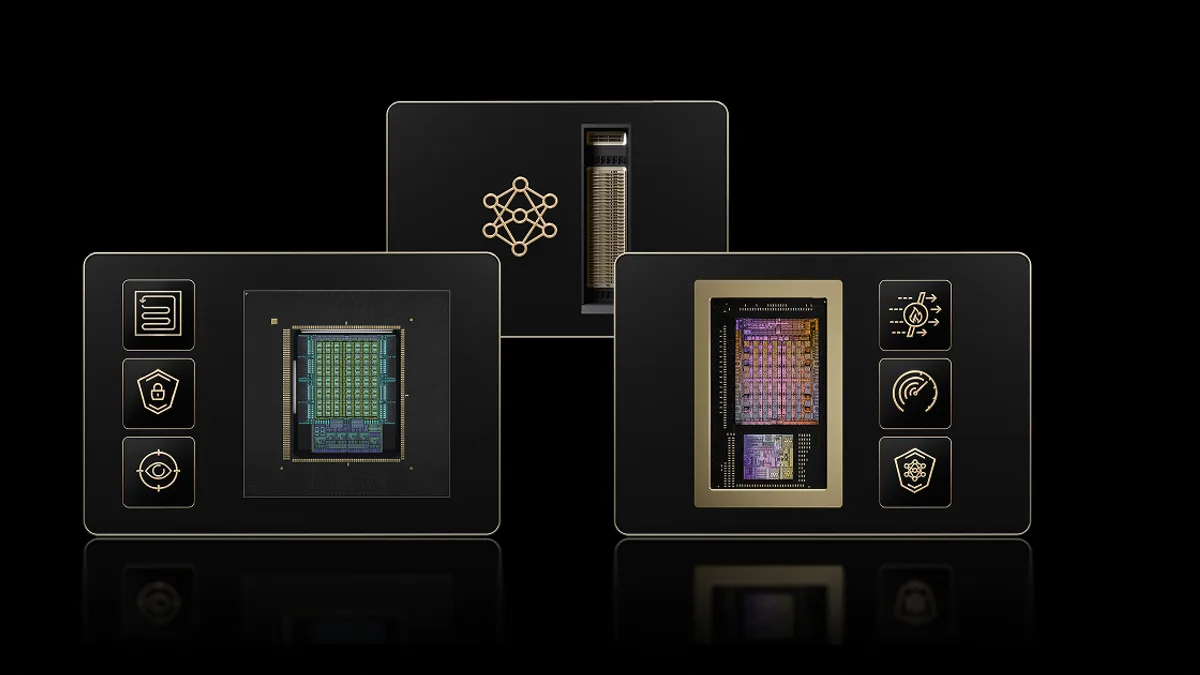
インフラ基盤の「Vera CPU」と組み合わせることで、従来のCPU基盤と比べてサンドボックスの処理性能が最大80%向上します。監視機構の「NVIDIA Sentry」と連携すれば、ミリ秒単位で異常を検知して隔離できます。
外部サービスや社内データへ直接指示を出すエージェントを、誤操作によるシステム破壊や情報流出の危険を抑えて業務に配備できます。
つまり、どういうこと?
ざっくり言うと、AIエージェントに「触ってよい範囲」の境界線を引く仕組みです。たとえるなら、新入社員に会社の全権限を渡すのではなく、決められた作業部屋の中だけで業務を任せ、部屋の外への連絡や持ち出しを厳しくチェックするような形です。もしAIが途中で指示を取り違えて暴走しても、部屋の外には影響が届きません。
編集部の見方
AIの賢さや処理速度を誇る発表が多いなかで、最初から「AIが暴走したときの封じ込め」を前面に押し出した設計はかなり手堅い印象を受けました。AIにツール操作やデータ更新を自律して任せる段階に入ると、企業の導入判断を左右するのは賢さよりも安全策です。
安全対策が最前線へ。
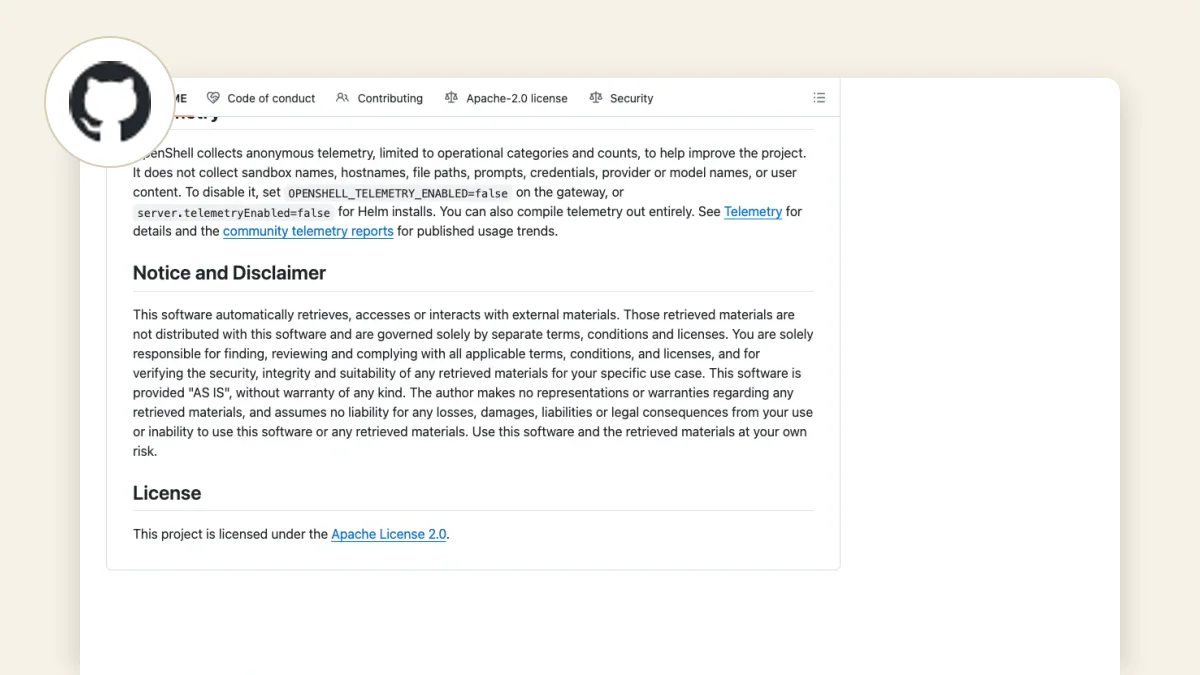
ただ、ソフトウェアの制限だけでなく、専用CPUや監視用チップと組み合わせることで真価を発揮する構成になっています。ソフトウェア単体でどの程度の実用的な制限速度を維持できるのか、GitHub上のコードで確認したいところです。
誰に関係するか
自社業務へのAIエージェント導入を進めている人は、誤作動によるシステム破壊や想定外の外部操作を防ぎながら安全に運用できるようになります。
出典: NVIDIA ↗/ ITmedia PC USERも報道