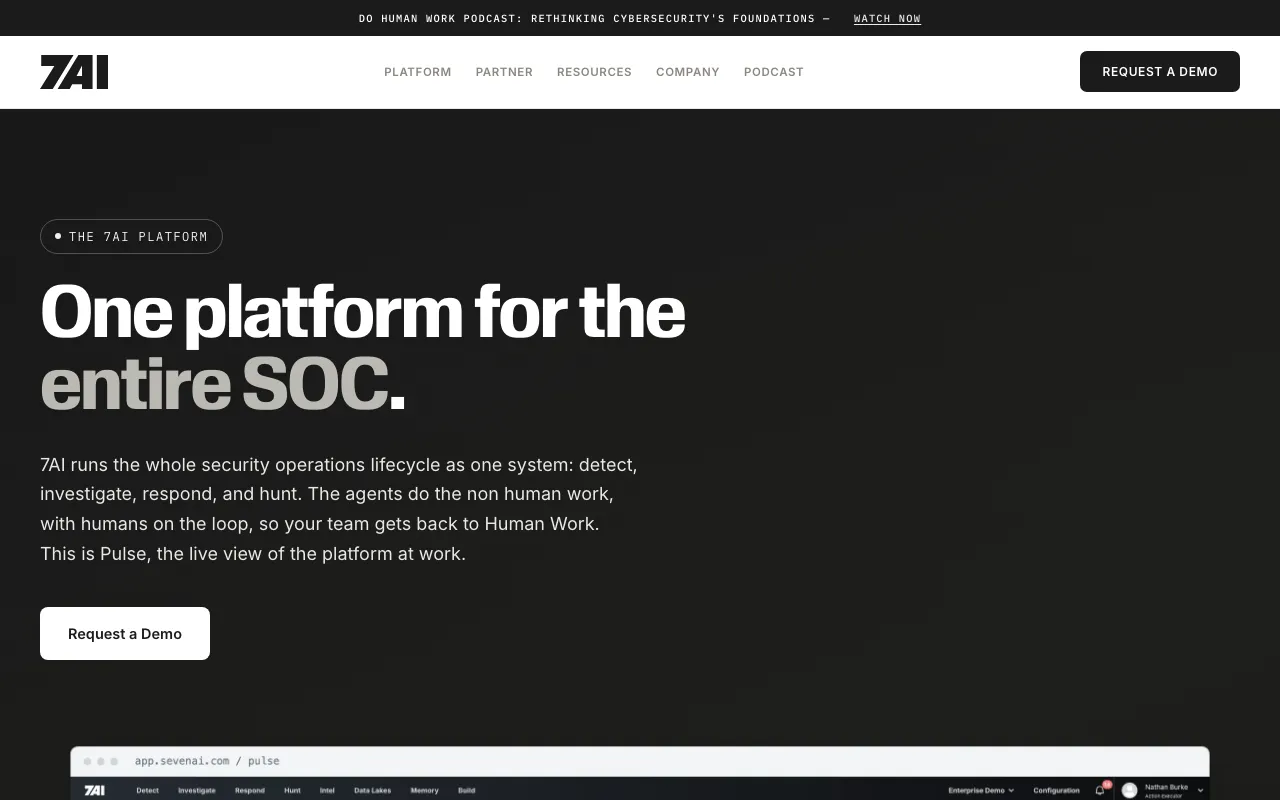
7AIは、セキュリティ運用(SOC)の検知、調査、対応、ハンティングを1つのシステムとして回すエージェント型のセキュリティプラットフォームです。エンドポイント、ID、クラウド、メール、ネットワーク、脅威インテリジェンスなど、既に使っているツールからアラートを取り込み、AIエージェントが1件ずつ判定まで進めます。
主な機能
- Investigations: アラートごとにエージェントの群れが元データを取得し、自社の文脈で情報を補い、必要なツールを実行して、証拠付きで説明できる結論を出します。各ステップで何を頼まれ、どのツールを実行し、どんな応答を得たかを開いて確認できます
- Detection / Response: 検知ルールの最適化から、推奨止まりの対応や自動の是正まで、自社の方針に合わせて選べます
- Skills: 自社のプレイブックや判断ロジックをエージェントに教え、調査の進め方を自社流に寄せられます
- 7AI Federated SIEM / Threat Hunt: データを置き場所のまま検索・相関分析し、脅威インテリジェンスに基づくハンティングも行えます
- Enterprise Insights / Security Posture: 自社の文脈を各ケースに反映し、フレームワークに照らした態勢の採点と改善点を示します
使い方と料金
自社で運用する形に加え、7AIのチームが24時間体制で運用を代行する「PLAID ELITE」、フォレンジックとインシデント対応を依頼できる「7AI DFIR」があります。SOARのように事前に書いたプレイブックに頼るのではなく、エージェントが各アラートを個別に推論する点が違いです。料金は公開されておらず、デモの申し込みから始まります。アナリストを置き換えるものではなく、判断が必要な仕事に人が集中するための仕組みと位置付けられています。