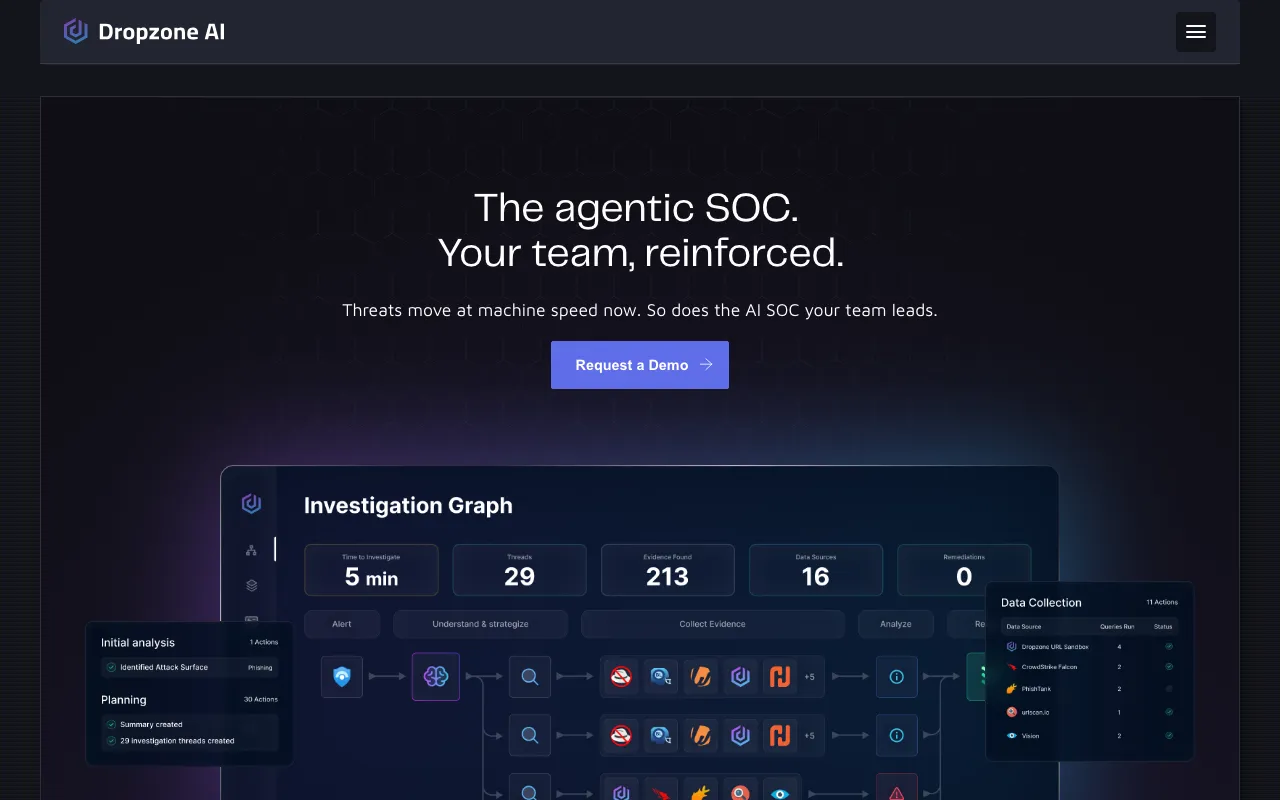
Dropzone AIは、セキュリティ運用チームの調査・ハンティング・脅威情報の分析をAIエージェントで補うエージェント型SOCの製品です。アナリストは方針を決め、AIエージェントがそれを人を超える規模と一貫性で実行するという分担を掲げています。
3つのAIエージェント
- AI SOC Analyst: アラートを手持ちのツール全体にわたってエンドツーエンドで調査し、判定ごとに証拠を示します。公式は調査時間を85%削減すると説明しています
- AI Threat Hunter: SIEM、EDR、クラウドを対象に、仮説に基づくハンティングを毎シフト実行します
- AI Threat Intel Analyst: 新しいアドバイザリやCVE、攻撃キャンペーンを読み、自社環境に当てはまる部分を抜き出して、AI Threat Hunterがすぐ実行できるハントパックにします
連携と対応範囲
SIEM、EDR、クラウド、ID、メールにわたる90以上の連携があり、アナリストと同じようにAPI経由で各ツールに問い合わせるため、データの移し替えや正規化は不要です。CrowdStrike、Palo Alto Networks Cortex、Google Security Operationsなどに対応しています。対応するアラートはフィッシング、エンドポイント、ネットワーク、クラウド、ID、内部不正です。EUのデータ所在地にも対応しています。
料金
料金は調査件数のキャパシティに応じた見積もりで、AIアナリスト1体あたり年間最大4,000件の完全な調査が目安です。ユーザー数の上限はなく、全ての連携、厳選された脅威インテリジェンスフィード、アドホック調査用のチャットボットが含まれます。専用のシングルテナント環境を持つEnterpriseプランと、顧客をまたいでAIアナリストを共有できるMSSP向けプランもあります。本導入の前にPOCで評価できます。