

Codex Security Cloudは、開発者が作業していない時間帯でもGitHubリポジトリ全体を常時巡回し、脆弱性の調査から修正コードの提案までを自動で準備するクラウド型セキュリティ拡張機能です。深夜や移動中に依存パッケージの欠陥が見つかっても、手元の端末を開くまで対応が進まないもどかしさを抱えていませんか。
従来のセキュリティツールは、開発者がローカル環境でコマンドを叩くか、CIパイプラインの実行を待つ必要がありました。Codex Security Cloudの登場によって、脆弱性の検知からコード修正案の作成までの流れがバックグラウンドで完結します。
Codex Security Cloudの概要と仕組み
Codex Security Cloudは、GitHubと連携してリポジトリの変更を追跡し、修正パッチを自律生成するOpenAIのセキュリティソリューションです。
Codex Security Cloudとは、GitHub上のコードベースを常時監視し、端末の稼働状態に関わらず脆弱性の検知から修正プルリクエストの作成までを自律して代行するセキュリティ機能です。デスクトップ版およびWeb版のCodex向けプラグインとして提供されます。日々のソースコード管理をGitHubで行っているエンジニアや開発チームを対象に設計されました。
開発者がローカルPCをシャットダウンして退勤した後も、クラウド上のエージェントがコミット履歴や依存ライブラリの整合性を確認し続けます。問題が見つかった場合は、該当箇所のコードを書き換えた差分と修正理由をまとめたレポートが自動で生成されます。翌朝出社したエンジニアは、届いた修正案をレビューしてマージボタンを押すだけで作業が完了します。
基盤の全体像を先に把握しておくと運用の見通しが立ちます。全体の設計やコマンド体系に不安がある方は、Codexの使い方完全ガイドを併せて読むと理解が早まります。
編集部のおすすめ
AIで
エディタのAIを使いこなしたい人向けの講座と、コードなしで作れるツールです。
 AI Agent Camp
Claude Codeなどのコーディングエージェントを実務で使う講座
Claude Code講座 / 月額12,800円・いつでも解約可能

常時監視で何が変わる?PC停止中も進む自動解析の仕組み
手元のマシンを閉じていてもクラウド側で解析プロセスが自律稼働するため、脆弱性対応のタイムラグが最小限に抑えられます。
従来のローカル型拡張機能では、エディタを起動している最中しかコード診断が走りませんでした。Codex Security Cloudはクラウド側でGitHubリポジトリと常時接続を維持します。開発用PCがスリープ状態であっても、新しいコミットがプッシュされた瞬間にトリガーが引かれます。
解析の流れはシンプルです。リポジトリ全体を走査して構文木と依存関係を読み込み、セキュリティ上の欠陥を洗い出します。過去の類似インシデントや既知のCVEデータベースと照合しながら、危険度に応じた優先順位を決定します。
特筆すべきは、重複した指摘の自動整理機能です。同じ原因から派生した複数の警告を1つの本質的な課題に集約します。通知が溢れて重要な警告を見逃すアラート疲れを防ぐ設計です。
[開発者のアクション]
   コミットをプッシュ → 開発PCをシャットダウン・退勤
            ↓
[Codex Security Cloud(クラウド常時稼働)]
   GitHub Webhook検知 → Daybreak Blue特化モデルによる解析
            ↓
   重複警告の自動統合 + 修正コード(PR)の自動生成
            ↓
[翌朝のエンジニア]
   作成済みのプルリクエストを確認・マージ
CIパイプラインの完了を待って手動で修正コードを書く手間が省けます。開発者が本来の機能開発に集中できる環境が整います。
Daybreak Blueとサイバー特化AIモデルの実力
Daybreak Blueを経由して呼び出される高度なサイバー対応モデルが、精度の高い脆弱性特定と安全な修正案の出力を支えています。
OpenAIの公式発表によると、今回の刷新によって「Daybreak Blue」を経由したサイバー特化モデルへのアクセスが標準で有効になりました (2026年10月時点)。一般的なコード補完モデルと異なり、セキュリティ解析と脆弱性修正に特化した推論ロジックを備えています。
汎用モデルで脆弱性を修正しようとすると、構文上は正しくてもビジネスロジックを壊すコードが出力されるケースがありました。サイバー特化モデルは、プロジェクト全体の文脈を維持したまま、攻撃経路だけを遮断するピンポイントな修正差分を生成します。
SQLインジェクションやクロスサイトスクリプティング(XSS)のような定番の欠陥にとどまりません。認証トークンの不適切なスコープ設定や、非同期処理の競合に起因する認可バイパスといった複雑な欠陥も検知対象に含まれます。
より広い視点でサイバー防御全体の自動化を比較検討したい場合は、AI活用サイバーセキュリティ製品おすすめ10選 (2026年版)が参考になります。
従来のセキュリティ診断ツールとCodex Security Cloudの違い
静的なルール検知にとどまる従来のSASTツールとは異なり、文脈の理解と実行可能な修正コードの生成まで踏み込む点に違いがあります。
従来の静的コード解析(SAST)や依存関係チェックツールは、問題箇所を指摘する機能が中心でした。「どのファイルの何行目に問題があるか」は分かりますが、修正作業は人間のエンジニアに委ねられていました。
Codex Security Cloudは、指摘の提示に留まりません。リポジトリの設計パターンや命名規則に合わせた修正コードそのものを提示します。以下の表は、従来の解析手法とCodex Security Cloudの運用形態を比較したものです。
| 項目 | 従来の | 依存関係チェッカー | Codex |
|---|---|---|---|
| 監視の契機 | CI実行時またはローカル実行 | コミット時または定期スキャン | コミット検知によるクラウド常時監視 |
| 端末の依存 | CIサーバーまたは手元PC | CIサーバーまたは外部SaaS | 完全クラウド(PC停止中も稼働) |
| 解析モデル | ルールベース・構文解析 | バージョン照合テーブル | Daybreak Blueサイバー特化モデル |
| 出力結果 | 警告行のレポート・ログ | バージョンアップ推奨通知 | 動作検証済みの修正プルリクエスト |
| アラート処理 | 誤検知や重複を人間が選別 | 単純な通知の羅列 | AIによる重複排除と根本原因の集約 |
| 修正の手間 | エンジニアが手動で記述 | バージョン変更を手動適用 | 提案された修正差分をレビューのみ |
AI PICKS調べ: AIツール全体の有料プラン中央値は月2,548円(n=1,016、2026-10-02時点)。料金統計レポートで見る
つまり、従来のツールが「課題の発見者」にとどまっていたのに対し、Codex Security Cloudは「修正案まで作成する自律型アシスタント」として機能します。
既存の静的解析ツールからの乗り換えやOSSとの組み合わせを検討している方は、Codex Security(旧Aardvark)の代替無料・日本語・OSSで選ぶAIセキュリティ診断を確認しておくと、ツールの住み分けが明確になります。
毎週月曜の朝に、今週のAIの主なニュース・新しく載ったツール・よく読まれた記事をまとめて届けます。登録特典は「AIツール選定チェックリスト 2026」。
確認メールのボタンを押すと登録が完了します。配信はいつでも解除できます。
Codex Security Cloudの料金プランはどうなっている?
Codex Security Cloudは、単体契約ではなくChatGPTおよびCodexの既存ライセンス体系に統合される形で提供されます。
利用料金の基本構成は、利用者が契約しているChatGPTのアカウント種別に依存します。OpenAIの料金規定では、ChatGPT Businessは標準シートが年額課金の月割で¥3,050/月(月額課金は¥3,850/月)、上位のプレミアムシートが年額課金の月割で¥15,250/月(月額課金は¥19,250/月)で展開されています (2026年10月時点)。
個人向けの上位枠であるChatGPT Proプランは、Pro 100($100)、Pro 200($200)、最上位のPro 500($500)の3段階が設定されています。Codexのプラグインとして動作するため、セキュリティ解析で消費される推論リソースは、契約プランに割り当てられた実行枠から消費される仕組みです。
以下の表は、各プランにおけるCodex利用枠とセキュリティ連携の対応状況をまとめたものです。
| プラン名 | 月額料金 | Codex連携機能 | セキュリティ常時監視 |
|---|---|---|---|
| Plus | $20/月 | 基本機能の利用 | 制限あり(順次展開) |
| Pro 100 / 200 | $100 / $200 /月 | 高速推論・拡張枠 | 標準提供 |
| Pro 500 | $500/月 | Plus比25倍の利用枠+Ultrafast | フルアクセス・優先実行 |
| Business(旧Team) | 標準¥3,050/月〜(年額時) | ワークスペース共有・管理機能 | チームリポジトリ監視対応 |
| Enterprise | 要問い合わせ | カスタム上限・SLA保証 | 組織全体のリポジトリ集中監視 |
つまり、個人開発者であればProプラン、チーム開発であればBusiness以上のシート契約を結ぶ形が基本となります。
最新の契約条件やクォータ制限の詳細はOpenAIの公式料金ページで随時更新されているため、契約締結前の確認を推奨します。
Codex Security Cloudの導入手順と使い方
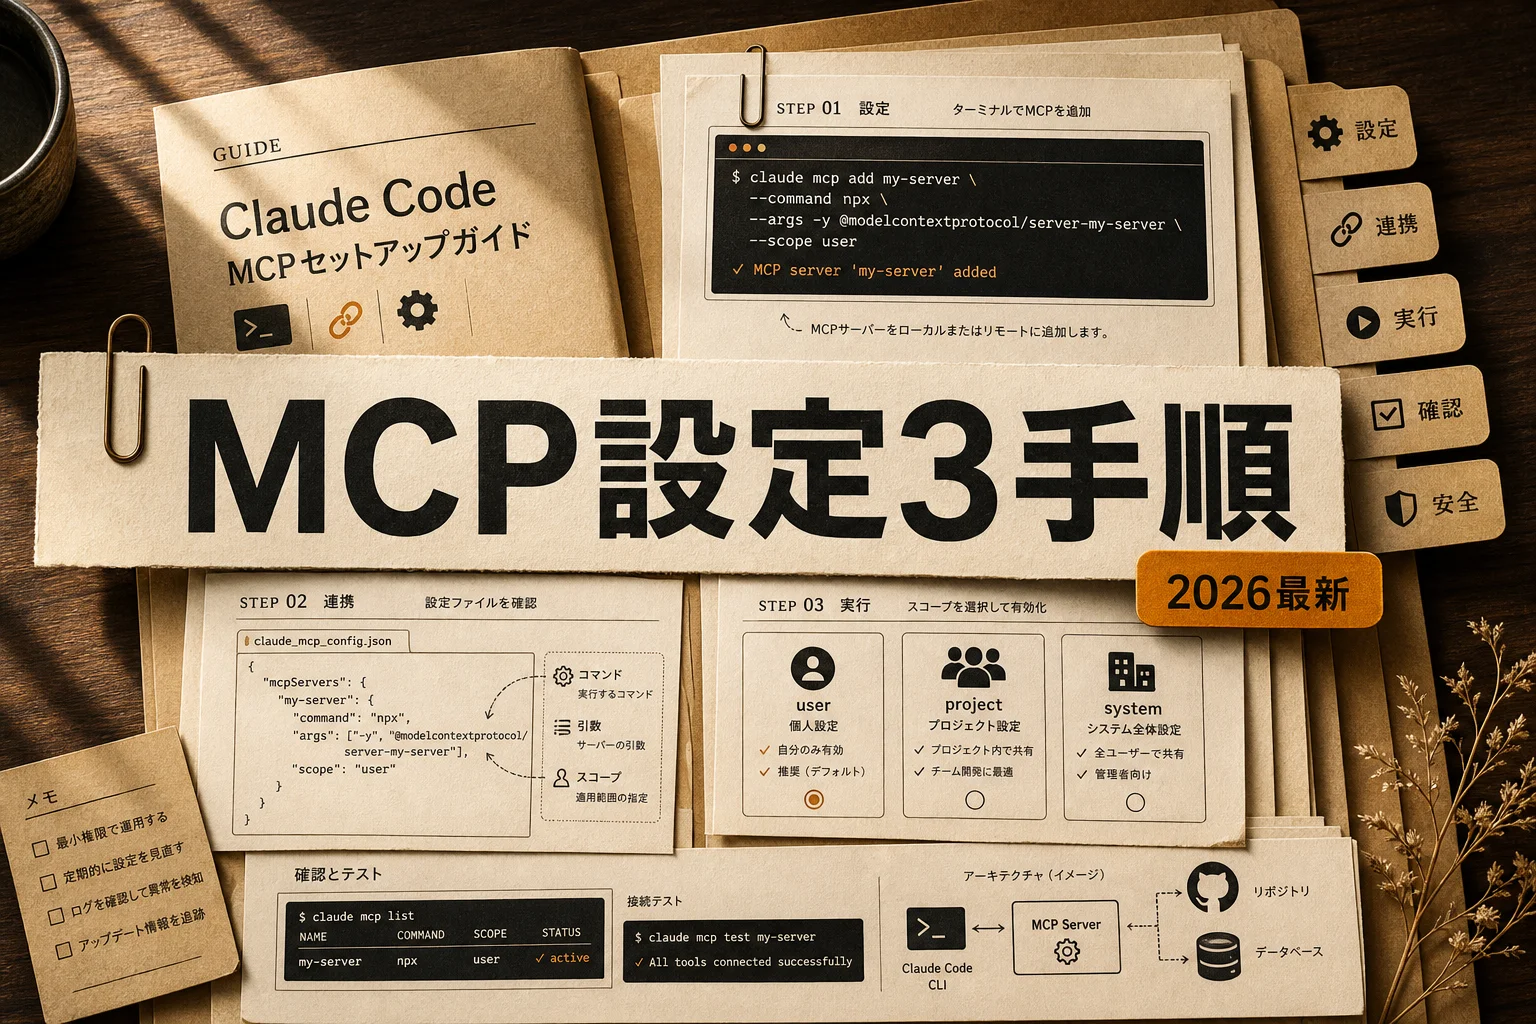
初期設定は、Codexの管理画面からプラグインを有効にし、対象のGitHubリポジトリを選択する3ステップで完結します。
複雑な設定ファイルの記述やCI/CDパイプラインのスクリプト修正は必要ありません。デスクトップ版またはWeb版のCodexインターフェースから直感的に導入できます。
ステップ1: プラグインの有効化
デスクトップ版またはWeb版のCodexを開き、プラグインマネージャー(または拡張機能設定)にアクセスします。検索バーに「Codex Security Cloud」と入力し、インストールボタンを押下します。
認証画面が表示されたら、OpenAIアカウントのセキュリティ権限を確認して承認します。この時点で、Daybreak Blueモデルへのルーティングがバックエンドで自動構成されます。
ステップ2: GitHubリポジトリの連携
次に、監視対象とするGitHubアカウントまたはOrganizationとの連携を行います。OAuth認証を通じて、リポジトリへのアクセス権を付与します。
組織全体の全リポジトリを一括で監視対象に指定することも、特定のプロジェクトリポジトリだけを個別選択することも可能です。権限スコープは、コードの読み取りと修正用プルリクエストを作成するための書き込み権限に限定されます。
ステップ3: 監視ポリシーと通知設定の選択
監視の感度と通知先を設定します。デフォルトでは、新規コミットがプッシュされるたびに自動スキャンがトリガーされる設定になっています。
- 自動プルリクエスト作成: 深刻度が「High」「Critical」の脆弱性に対して自動で修正PRを発行するかどうか。
- 重複排除フィルター: 類似した依存パッケージの警告を単一の修正タスクに統合する機能の有効化。
- 通知チャネル: GitHub上のコメント通知に加え、メールやSlack等へ更新サマリーを送る設定。
VS Codeなどのエディタ側からも状態を確認したい場合は、Codex VS Code拡張の使い方と料金、Copilotとの違い (2026年版)を導入しておくと、エディタとクラウド監視の二重体制を構築できます。
脆弱性修正案(Pull Request)の確認と運用の流れ
自動生成されたプルリクエストには、修正コードの差分とともに、脆弱性の危険度やテスト結果が明記されます。
Codex Security Cloudが脆弱性を検知すると、リポジトリに専用のブランチが切られ、修正プルリクエストが自律的に発行されます。開発者が行う作業は、内容のレビューとマージ判断のみです。
プルリクエストの概要欄には以下の情報が自動記載されます。
- 検知された脆弱性の識別子(CVE-IDなど)と深刻度スコア
- 攻撃を受ける可能性があるコード箇所の説明
- 提案する修正内容のロジックと変更差分の理由
- 既存テストの実行結果および影響範囲の検証ログ
## [Codex Security] SQLインジェクション脆弱性の修正

### 概要
`src/controllers/userController.ts` において、外部パラメータが直接クエリ文字列に連結されていました。
Daybreak Blueモデルにより、パラメータ化クエリ(プリペアドステートメント)への置き換えを実施しました。

### 変更差分
- `const query = "SELECT * FROM users WHERE id = '" + req.params.id + "';";`
+ `const query = "SELECT * FROM users WHERE id = $1;";`
+ `const values = [req.params.id];`

### 検証状況
- 既存のユニットテスト: 14件中14件 パス
- 新規セキュリティテスト: 攻撃ペイロードの無力化を確認
コードの書き換えだけでなく、既存のテストスイートが正常に通るかまで確認された状態で提案されます。レビュー担当者の確認負荷が大幅に軽減されます。
固有のライブラリや社内規約に沿った修正案を出させたい場合は、Codex skillsとは?定番スキルの選び方と使い方 (2026年版)を併用してカスタムプロンプトやコーディングルールを登録しておく運用が効果的です。
導入前に確認すべきセキュリティ規約とデータ保護
クラウドエージェントにコードを読み取らせる運用となるため、データ保護方針と権限設計の事前確認が欠かせません。
企業の資産であるソースコードを外部のAIクラウドに常時連携させるにあたり、セキュリティガバナンスの検証は避けて通れません。Codex Security Cloudは、エンタープライズ基準の保護設計を採用しています。
OpenAIの公式データポリシーに基づき、監視対象のリポジトリから読み込まれたコードがAIモデルの学習データとして再利用されることはありません。ゼロデータ保持(Zero Data Retention)に対応した構成となっており、解析完了後に揮発性メモリからコードデータが破棄されます。
また、リポジトリに付与する権限についても注意が必要です。万が一の誤動作や意図しない変更を防ぐため、保護ブランチ(main や production)への直接コミット権限は与えず、必ずプルリクエスト経由でのみ提案を受け付けるブランチ保護ルールをGitHub側で有効にしておきます。
以下の表は、企業導入時にチェックすべきガバナンス項目の整理です。
| チェック項目 | 推奨される | 備考 |
|---|---|---|
| データ学習の制限 | 学習対象外(Zero Data Retention)の確認 | 組織アカウントで管理設定 |
| ブランチ保護 | デフォルトブランチへの直接プッシュを禁止 | PR作成権限のみを許可 |
| 秘密情報のスキャン | .env や認証鍵ファイルの除外設定 | .gitignore で確実に除外 |
| アクセスログの監査 | クラウドエージェントのアクセスログ定期確認 | 異常な読み取りの検知 |
つまり、ブランチ保護と学習除外の設定を適切に行えば、機密性の高い商用プロジェクトであっても安全に導入できます。
AI開発環境におけるセキュリティ対策の比較
単一のツールに依存せず、開発フェーズごとに適切なAIセキュリティ製品を組み合わせる多層防御の姿勢が求められます。
Codex Security Cloudは、コードリポジトリの継続的な監視と修正案作成において優れた性能を発揮します。しかし、ソフトウェア開発のライフサイクル全体を見渡すと、インフラ設定の監査やAPIアクセスの制御など、他のレイヤーでの対策も並行して進める必要があります。
近年のAIセキュリティ市場では、目的に応じて特化型のツールが分化しています。
| ツール区分 | 主な | 得意な | 弱点・考慮事項 |
|---|---|---|---|
| Codex Security Cloud | GitHubリポジトリ全体 | コード脆弱性の検知・修正PRの自律生成 | クラウド設定や動的攻撃の監視は対象外 |
| クラウドセキュリティ(CSPM) | AWS/GCP等のクラウド基盤 | サーバー設定不備・権限漏洩の検知 | ソースコード内部の論理欠陥は修正不可 |
| 動的テスト(DAST) | 稼働中のWebアプリケーション | 外部からの擬似攻撃による脆弱性確認 | 修正コードの自動生成機能は持たない |
| シークレットスキャナー | コミット履歴・リポジトリ | APIキーやパスワードの流出防止 | ロジックの欠陥や依存性の分析は対象外 |
つまり、Codex Security Cloudをコードレビューと修正自動化の中核に据えつつ、インフラ側はCSPM、運用環境はDASTで固めるのが強固な開発体制を築く近道です。
セキュリティ以外の領域でも自動化を進めたい場合は、/category/ai-agent で自律型AIエージェントの最新動向を把握しておくと、開発パイプライン全体の効率化が進みます。
AI PICKS編集部の判定
Codex Security Cloudは、GitHubを拠点とする開発チームにとって文句なしに「重宝」するツールです。
夜間や休日にコードが放置されている間も、Daybreak Blue経由のサイバー特化モデルがコミットを監視し、出社時にはすでにテスト済みの修正プルリクエストが並んでいる体験は圧倒的です。アラートの重複を自動で整理してくれるため、従来のSASTツールにありがちだった通知過多による疲弊も解消されます。
気になる点を挙げるなら、単体のアドオン購入ではなくChatGPTの上位プランやCodex環境の契約枠に依存する点です。開発規模が小さく無料枠中心で運用している個人にとっては、導入の敷居がやや高く感じられるかもしれません。
しかし、セキュリティエンジニアを専任で配置できないスタートアップや中小規模の開発チームにとって、月額数千円から数万円のシート費用で24時間稼働のセキュリティ担当者を雇えると考えれば破格です。GitHubを活用している組織であれば、導入候補の筆頭として検討する価値があります。
よくある質問(FAQ)
Q. Codex Security Cloudは無料プランでも使えますか?
デスクトップ版のCodexで提供される一部の機能を除き、クラウド側での常時リポジトリ監視機能はChatGPT ProやBusinessなどの有償プラン契約者に優先提供されます。最新の提供範囲や利用枠はOpenAI公式の案内をご確認ください。
Q. 自社のプライベートリポジトリのコードがAIの学習に使われる心配はありませんか?
BusinessやEnterpriseなどの組織向けアカウントで利用する場合、OpenAIのデータ利用ポリシーに基づき、連携したコードがモデルの再学習に使用されることはありません。ゼロデータ保持(ZDR)ポリシーが適用されるため、商用コードでも運用可能です。
Q. 修正プルリクエストが誤ったコードを出力することはありませんか?
AIが生成するコードである以上、誤検知やプロジェクトの独自仕様に合致しない修正が含まれる可能性はゼロではありません。そのため、Codex Security Cloudが作成したプルリクエストは自動マージさせず、必ず人間のエンジニアが差分をレビューしてからマージする運用を徹底してください。
Q. 日本語での解説やコメント出力には対応していますか?
対応しています。脆弱性の内容解説やプルリクエストの概要、修正理由のサマリーは日本語で出力可能です。チームメンバーが英語の脆弱性レポートに不慣れな場合でも、スムーズに対応方針を共有できます。
Q. どのようなプログラミング言語のリポジトリに対応していますか?
Python、JavaScript、TypeScript、Go、Rust、Java、C++など、主要なモダン開発言語を幅広くサポートしています。フレームワーク特有の記法やパッケージ依存関係についても、プロジェクト内の設定ファイルを読み込んで適切に判断します。
Q. GitHub Enterprise Server(オンプレミス環境)でも動作しますか?
初期の展開はGitHub.com(クラウド版)が主対象となります。オンプレミス環境や専用VPC内のリポジトリへの接続可否、およびセルフホストエージェントの対応状況については、最新の公式ドキュメントで要件をご確認ください。
あわせて見たいツール・カテゴリ
AIを活用した開発効率化とセキュリティ対策をさらに進めるために、関連するツールやカテゴリの比較情報もチェックしておくと役立ちます。
次に読むなら、エディタ上でのリアルタイム補完とクラウド監視の違いを整理したCodex VS Code拡張の使い方と料金、Copilotとの違い (2026年版)が最適です。手元のエディタ環境とクラウド監視を組み合わせることで、開発効率と安全性を両立させた強固なワークフローが完成します。
参考にした一次情報
記事の事実関係は、次の公式ページで確認しています。仕様や料金は変わることがあるため、最新の内容は各ページで確かめてください。
- OpenAIヘルプ「ChatGPT Business概要」(公式):ChatGPT Businessではワークスペースのデータを学習に使いません(2026年10月確認)
- OpenAIヘルプ「ChatGPT Proの各プラン」(公式):ProはPro 100・200・500の3つの月額プランから選べます(2026年10月確認)
- Codex開発者向け「What's new」(公式):Security Cloudプラグインを入れると、接続済みリポジトリをスキャンできます(2026年10月確認)
app/src/main/java/com/ziv/test/dagger2/bean/Cloth.java package com.ziv.test.dagger2.bean;
import com.ziv.test.dagger2.cloth.ClothType;
/**
- 衣服
- Created by ziv on 2017/10/26. */
public class Cloth { private String color; private ClothType clothType;
public Cloth() {
}

public Cloth(ClothType clothType) {
    this.clothType = clothType;
}

public String getColor() {
    return color;
}

public void setColor(String color) {
    this.color = color;
}

public ClothType getClothType() {
    return clothType;
}

public void setClothType(ClothType clothType) {
    this.clothType = clothType;
}

@Override
public String toString() {
    String type = clothType == null ? "normal" : clothType.getType(
    return color + " color, " + type + " cloth";
}
} );