GitHub Copilotの発表内容
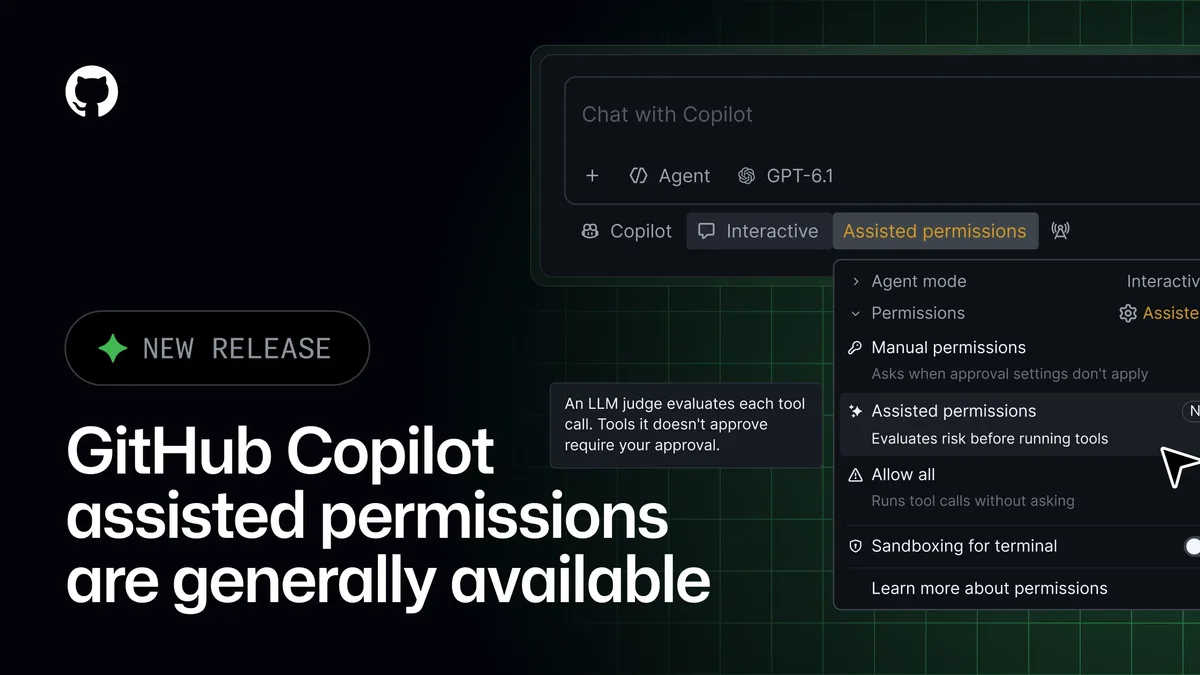
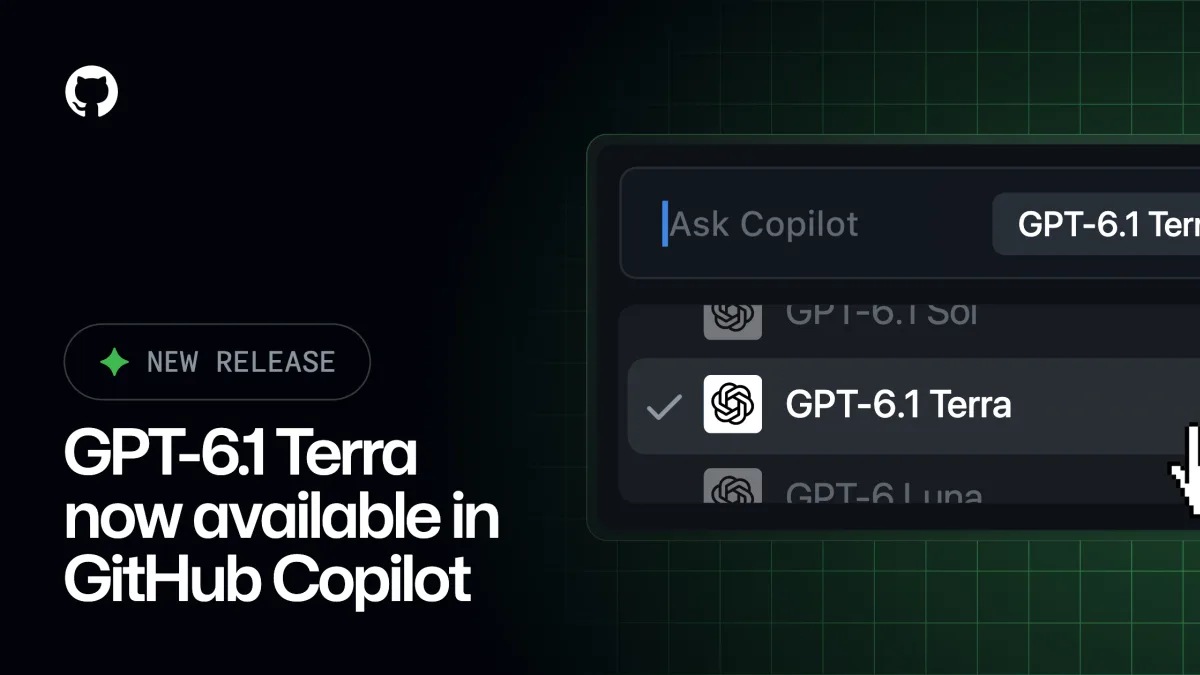
GitHubは2026年10月26日、「GitHub Copilot」で権限確認を支援する機能の一般提供を開始しました。Visual Studio Codeや公式アプリ、CLI(コマンド操作画面)で利用できます。
コマンドの実行やファイルへのアクセス、URLへの接続が必要になると、言語モデルが処理の安全性を評価します。明らかに安全と分類された処理は自動で実行され、それ以外の処理は利用者が承認します。
利用者は各環境の設定画面から「Assisted」を選んで切り替えます。企業の管理者は、全操作の一括許可を禁止したままこの支援機能を有効にしたり、新しいセッションの標準モードに指定したりできます。
組織の標準設定が使えない場合は手動承認でセッションが始まります。これにより、安全性を保ちながら、明確に安全な操作での手動承認の手間を省けます。
つまり、どういうこと?
ざっくり言うと、AIアシスタントに任せる仕事のうち、危険のない作業だけを自動で通す仕組みです。たとえるなら、オフィスの受付で、身元が明らかな配達員だけを自動ドアで通し、見慣れない来訪者だけを手動で確認するような運用です。毎回ボタンを押して承認する手間が減ります。
編集部の見方
かなり便利です。AIツールにコードやコマンドを実行させる際、毎回画面に出てくる承認ダイアログをクリックするのは、想像以上に集中力を削ぐ作業でした。安全な処理に限って自動化してくれる機能は、日常的にCopilotを使う人にとって重宝しそうです。
一方、筆者が感心したのは企業向けの管理設計です。全許可を一括で禁止しながらこの支援機能だけを残せる設定は、現場の効率とセキュリティの両立に悩む管理者にとって現実的な落としどころだと思います。
今後は、どのコマンドを安全と見なすかの判定基準をユーザー側でどこまで細かく調整できるかが焦点になりそうです。
誰に関係するか
Visual Studio Codeなどで「GitHub Copilot」を利用している人は、安全な操作のたびに手動で承認することなく作業を進められるようになります。