Claude Codeの発表内容
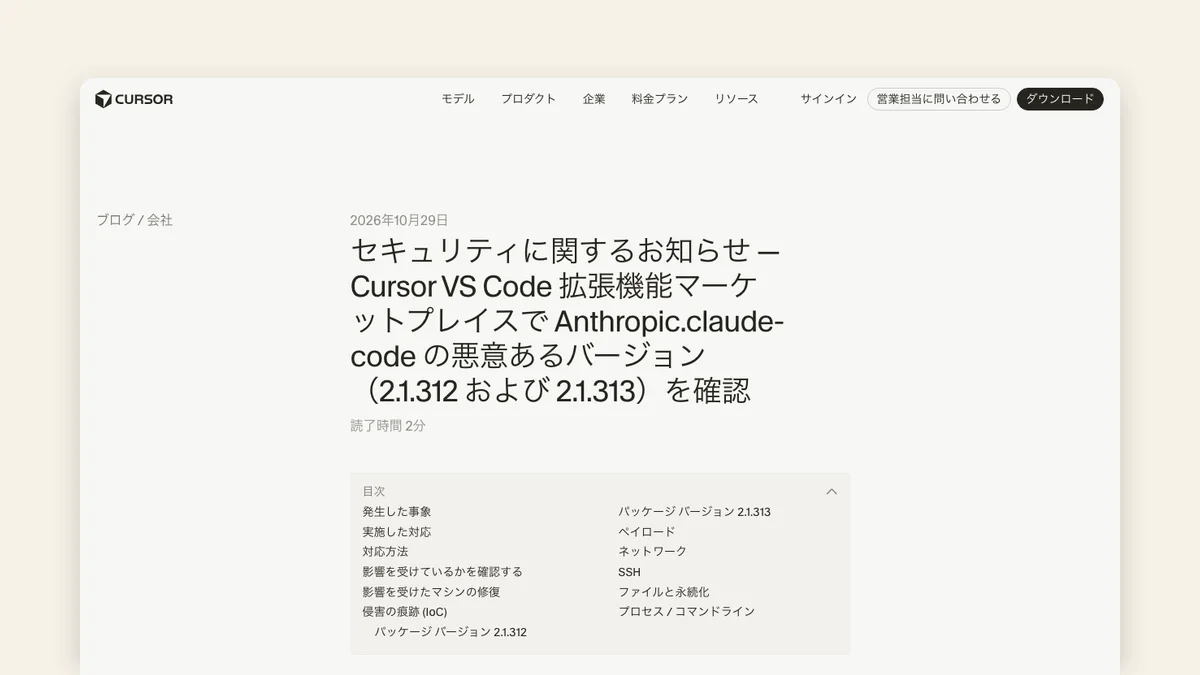
Cursorは2026年10月29日、公式の拡張機能配信所で「Claude Code」の悪意ある版を確認したと発表しました。対象は第三者によって改ざんされたバージョン2.1.312と2.1.313の2本です。
該当の拡張機能は、パソコンにSSH (暗号化して遠隔操作する通信方式) の裏口を設置しようと動作します。ホスト名や作業フォルダなどの端末情報を収集し、攻撃者のサーバーへ送信する処理が含まれていました。ただし、操作の実行に必要な管理者権限がない環境では遠隔接続の開設に失敗します。
Cursorは対象の2バージョンを削除したうえで配信所を一時全面的に停止し、安全を確認して再開させました。攻撃者の外部サーバーもすでに停止されており、現在は外部からの通信を受け付けない状態です。
該当する時間帯に対象の2バージョンを導入した利用者は、提供されている検査スクリプトで端末を確認できます。裏口の仕組みや不正な鍵が残っていないかを調べ、安全が確認された環境で作業を続けられます。
つまり、どういうこと?
ざっくり言うと、公式のアプリ売り場に本物のふりをした合鍵泥棒が紛れ込んでいた状態です。勝手に家の裏口の鍵穴を付け替えようとしたものの、ほとんどの部屋では鍵穴の工事自体が許可されず、不審者の隠れ家もすでに閉鎖されました。ただし念のため、自分の部屋に不審な合鍵が置かれていないかを点検する必要があります。
編集部の見方
油断は禁物です。
開発環境の拡張機能は手元で強い権限を持ちがちなだけに、偽物の混入にはかなり肝が冷えました。攻撃者のサーバー停止や配信所の再構築といったCursor側の初動は素早く、被害の拡大を食い止めた点は安心材料です。ただ、拡張機能を削除しただけでは裏口の仕掛けが残る可能性があるため、公式手順に沿った対処が欠かせません。
業務で利用している現場なら、各自が自由に拡張機能を追加できる運用を見直す契機になりそうです。筆者としては、11月のCursor次回アップデートで拡張機能の配布元検証がどこまで厳格化されるかを確かめたいと思います。
誰に関係するか
対象期間中にCursorで「Claude Code」を導入した人は、公式の検査手順に沿って端末の安全性を確認できるようになります。