Claude Codeの発表内容
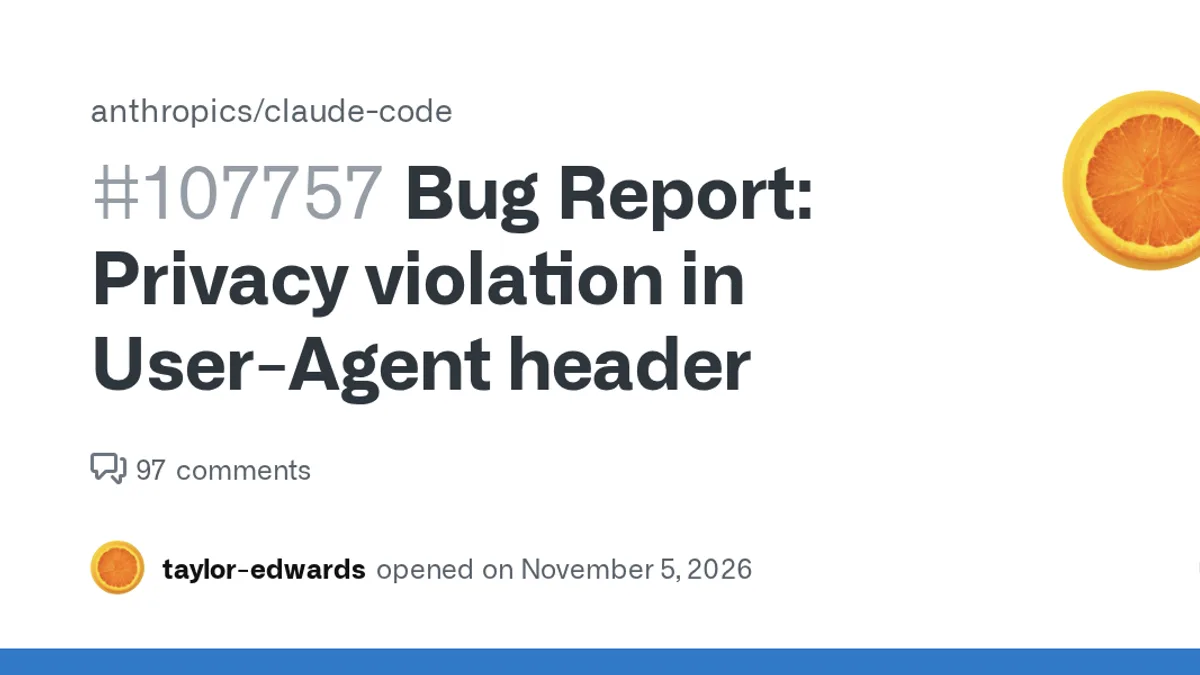
AnthropicのAI支援ツール「Claude Code」において、利用者のメールアドレスが無断で外部サイトへ送信される挙動がGitHub上で報告されました。2026年11月5日に新たな不具合報告が投稿され、コミュニティで注目を集めています。
報告によると、「Claude Code」が許可なくWeb検索を実行する際、通信ヘッダー(接続元情報)内にメールアドレスを記載して送信していました。同様の問題は2026年7月にも一度報告されており、約4カ月にわたって残っていた状態です。
今回の問題はmacOS環境かつバージョン2.1.318で確認されました。投稿者は詐欺メールの急増を訴えており、プライバシー保護の観点から他社サービスへの移行を表明しています。
「Claude Code」を利用している人は、ツールの通信仕様やプライバシー設定を確認し、業務での利用継続を判断する必要があります。
つまり、どういうこと?
ざっくり言うと、AIがネットで調べ物をするときに、名刺を勝手に相手のサーバーへ配り歩いていたような状態です。通信のヘッダーという見えない名札入れにメールアドレスが勝手に書き込まれていました。身元を隠して作業したい人にとっては、迷惑メールが増える直接の原因になります。
編集部の見方
筆者はこの報告を見て、約4カ月も対応が遅れていた点に引っかかりました。日常的に使う開発ツールでプライバシー情報が外部に漏れ続けるのは、さすがに看過できません。
設定でのオンオフではなく、仕組みそのものの撤廃。
企業で導入を進める動きにもブレーキがかかりそうです。次のマイナーアップデートでAnthropicがヘッダーの送信処理を完全に削除するかどうかを見届けます。
誰に関係するか
macOSで「Claude Code」を利用している人は、自社のセキュリティ方針に合わせてツールの利用設定を見直せるようになります。