設計書を書き終えて実装も済んだ段階で、「セキュリティ診断で致命的な脆弱性が出た」と差し戻された経験があるはずです。 直前の手戻りは納期の遅れと莫大な追加費用を招きます。 開発現場で交わされるSDLを取り入れると、この手戻り問題を根本から防げます。 SDLとは、ソフトウェアの企画から運用までの全工程にセキュリティ検証を組み込み、脆弱性の混入を未然に防ぐ開発標準です。
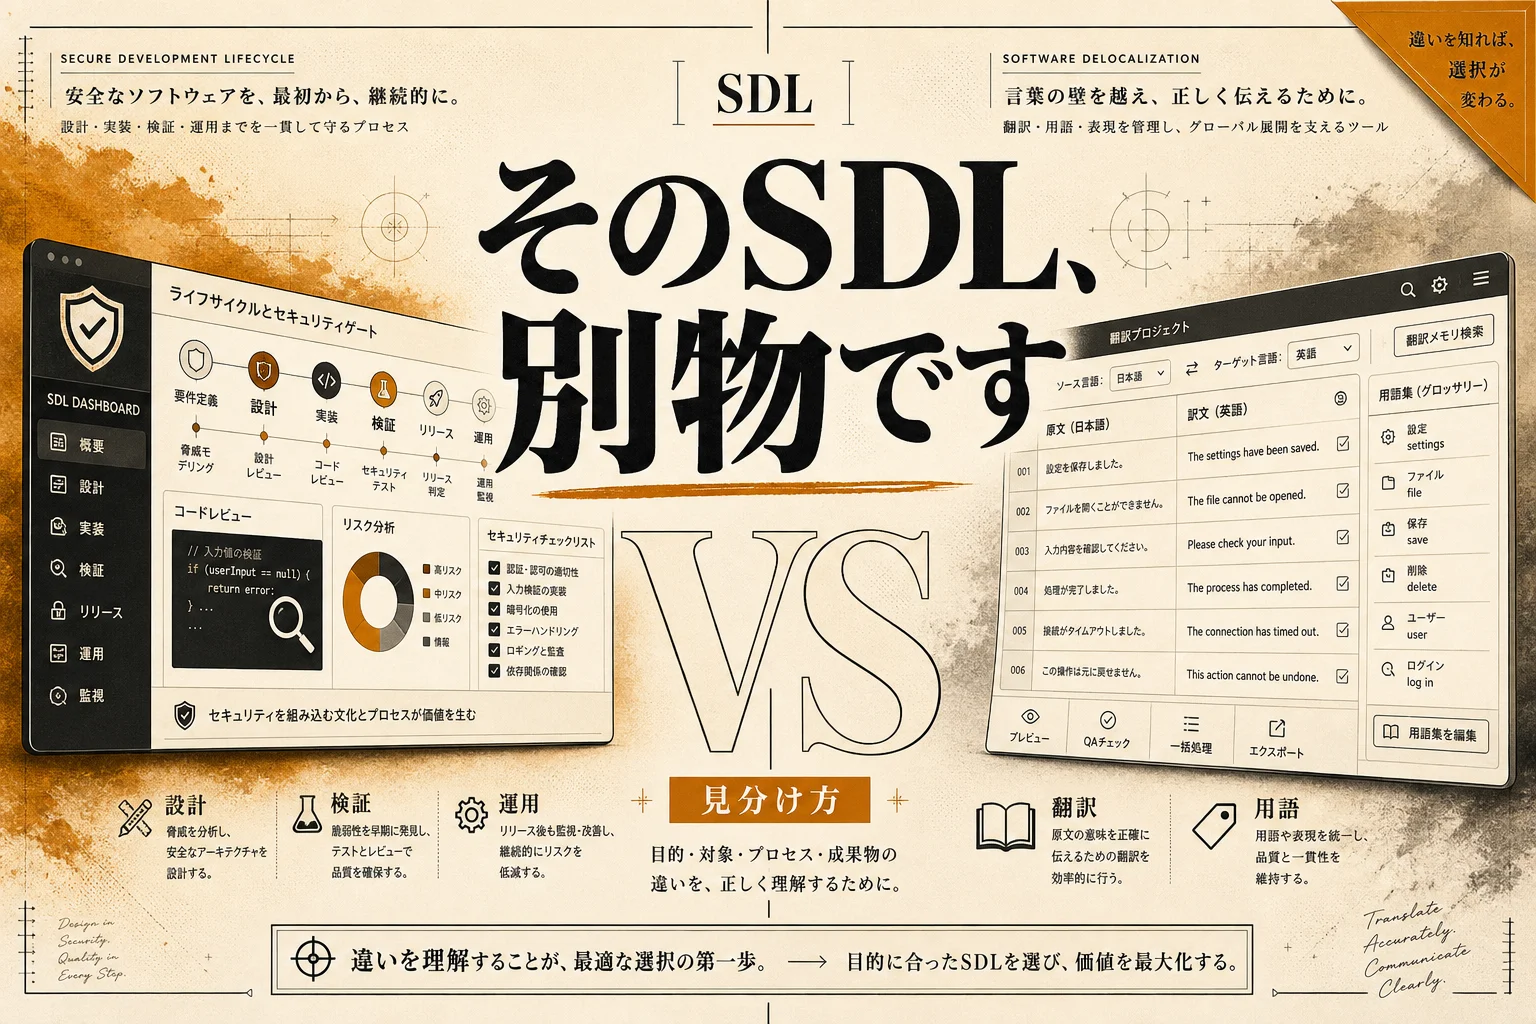
SDLとは何か?4つの分野で使われる同名用語の見分け方
SDL(Security Development Lifecycle)とは、ソフトウェアの企画から運用までの全工程にセキュリティ検証を組み込み、脆弱性を防ぐ開発標準です。 完成後にまとめて検査する古いやり方を改め、最初の設計段階から安全の確認関門を設けます。
同じアルファベット3文字が別分野でも広く使われています。 話が食い違う場合、相手が別のSDLを指している可能性が高いです。
代表的な4つのSDLを用途別に整理した一覧です。
| 表記 | 正式名称 | 主な | 特徴 |
|---|---|---|---|
| SDL | Security Development Lifecycle | 開発標準 | 企画から運用まで安全検査を挟む枠組み |
| SDL | SDL plc(現RWS社) | 言語翻訳 | 翻訳支援ソフトTradosを手がける企業 |
| SDL | Simple DirectMedia Layer | 音声・映像 | 画面描画や音声を扱うオープンソース部品 |
| SDL | 株式会社エスディーエル | 経営支援 | 企業の成長戦略や資産運用を支援する会社 |
つまり「SDLに沿って開発する」という表現は開発標準の運用を指し、「SDLで翻訳する」という会話は翻訳ソフトを指します。 画面描画やコントローラー制御の話題なら、C言語などで使われるライブラリの話題です。 会話の文脈がどの分野に属しているか、発言者の担当領域から判断します。
文章の自動翻訳を検討しているチームは、AI翻訳の解説を読むと別分野の仕組みを把握できます。 本記事で扱う対象は、表の1行目にあるソフトウェア開発の安全基準です。
なぜSDLが必要なのか?手遅れを防ぐシフトレフトの仕組み
プログラムを組み上げた後の総合検査だけで欠陥を探すと、土台の設計ミスが見つかった際に修正費用が跳ね上がります。 工程の左側(初期段階)へ安全作業を寄せる考え方をシフトレフトと呼びます。
マイクロソフト社は2000年代初頭、自社OSを標的とした攻撃プログラムの被害を受けました。 完成品に修正パッチを配り続ける後手の対応では防ぎきれなくなった歴史があります。 そこで考案された枠組みがSDLです。
開発工程ごとの修正にかかる相対的な費用を比較した数値です。
| 発見された | 修正の | 主な |
|---|---|---|
| 要件定義・設計 | 1(基準値) | 仕様書や画面遷移図の修正 |
| コーディング実装 | 5〜10倍 | プログラムの書き換えと単体試験 |
| システム総合検査 | 15〜40倍 | 結合テストのやり直しと再ビルド |
| 本番運用・リリース後 | 60〜100倍 | 緊急修正、お詫び対応、サービス停止 |
つまり、初期の設計段階で欠陥を1つ見つけて潰せば、公開後に直す費用の100分の1で済みます。 土台の骨組みを間違えた住宅は、壁紙を貼った後に直そうとすると柱ごと壊さなければなりません。 プログラムの世界でも同じ損失が起きます。
自動テストを組み込んで手戻りを削る技術は、AIコーディングの環境でも基本動作となります。 早く見つけて早く直す仕組みを組織に根付かせることが、開発全体の利益を守る防波堤です。
日々の進行管理に課題を抱えている場合は、AIプロジェクト管理の仕組みを組み合わせると点検漏れを防げます。
SDLの中身とは?設計から運用まで6つの工程でやること
SDLの全手順は、通常の開発工程に6つの関門を設ける形で構成されています。 各関門を通過する条件を決め、満たさないプログラムを先へ進ませないルールを作ります。
日常の開発スケジュールに組み込むべき6段階の作業です。
| 開発フェーズ | 必須と | 怠った |
|---|---|---|
| 1. 教育・準備 | 開発規約の策定、安全基準の研修 | 危険な書き方がチーム内に広がる |
| 2. 要件・設計 | 脅威モデリング、攻撃面の最小化 | 認証や通信の欠陥が根本に残る |
| 3. 実装 | 危険な関数の利用禁止、静的検査 | 基本的な入力値の穴が大量発生する |
| 4. 検証 | 動的解析、疑似侵入試験、負荷試験 | 想定外の操作でサーバーが停止する |
| 5. 公開・配備 | 最終承認、緊急連絡体制の確立 | 攻撃を受けた際に初動が遅れる |
| 6. 運用・監視 | 部品の脆弱性監視、パッチ適用 | 利用中の外部部品の穴から侵入される |
つまり、どの工程にもその瞬間でしか発見できない欠陥が存在します。 設計段階の脅威モデリングを省くと、プログラム完成後に骨組みからの作り直しを迫られます。 日本の開発現場では、実装や検証のツールだけを導入し、最初と最後の工程が抜け落ちる傾向があります。
契約書の条項や利用規約の安全性を担保するなら、AIリーガルの活用も並行して進めると法的なリスクを減らせます。 工程ごとの責任範囲を明確にすることが、形骸化を防ぐ土台です。
毎週月曜の朝に、今週のAIの主なニュース・新しく載ったツール・よく読まれた記事をまとめて届けます。登録特典は「AIツール選定チェックリスト 2026」。
確認メールのボタンを押すと登録が完了します。配信はいつでも解除できます。
脅威モデリングの進め方は?STRIDEで攻撃の手口を洗い出す
設計段階でどのような攻撃を受けるか予測する作業を「脅威モデリング」と呼びます。 マイクロソフト社が考案した「STRIDE(ストライド)」という分類枠組みを使うと、抜け漏れなく危険を洗い出せます。
脅威モデリングで分類する6つの攻撃手口です。
| 頭文字 | 脅威の | 具体的な | 対策の |
|---|---|---|---|
| S | Spoofing(なりすまし) | 他人のIDでログインして不正操作 | 多要素認証、強固なセッション管理 |
| T | Tampering(改ざん) | 通信内容やデータベースの数値を書き換え | 暗号化通信、ハッシュ値検証 |
| R | Repudiation(否認) | 買い物をした後に「注文していない」と主張 | 改ざん不能な監査ログの保存 |
| I | Information Disclosure(情報漏えい) | エラー画面に会員の個人情報を表示 | 出力制限、通信と保管の暗号化 |
| D | Denial of Service(サービス妨害) | 大量の不正アクセスでサーバーを停止 | レートリミット、CDNの導入 |
| E | Elevation of Privilege(特権昇格) | 一般ユーザーが管理者画面を不正操作 | 厳密な認可判定、最小権限の原則 |
つまり、システムの設計図を見ながら「この通信経路で改ざんは起きないか」「このAPIでなりすましは防げているか」を順番に点検します。 STRIDEの6文字をチェックシートとして回すだけで、机上の空論だった安全対策が具体的な設計変更に変わります。
社内ルールの作成や仕様書の点検を自動化したいなら、AIライティングのプロンプトを活用すると作業時間を削れます。 脅威を書き出したら、影響度と発生確率から対策の優先順位を決定します。
AI生成コードの落とし穴とは?機械が書いたプログラムの安全点検
生成AIにコードを書かせる開発手法が普及し、生産性は劇的に上がりました。 一方で、AIは「過去の学習データに含まれる古い書き方」や「安全性が確認されていない外部ライブラリ」を平然と出力します。
AIが生成したプログラムに現れやすい3大欠陥です。
- パッケージの幻覚: 存在しない架空のライブラリ名を提案し、攻撃者が同名で作った悪意ある部品を取り込ませる
- 暗号強度の不足: 現代では破られている古い暗号方式(MD5やSHA-1など)をそのまま出力する
- 権限チェックの省略: 画面側の表示制御だけで済ませ、サーバー側の認可判定をごっそり省く
人間が書いたコードであればレビューで疑問を持てますが、AIが出力した大量のコードは一見して綺麗に動くため見落としが頻発します。 AIコーディングを導入するチームほど、SDLの「実装・検証ゲート」を機械的に動かす必要があります。
システム全体の防御力を高めるためには、AIセキュリティの専門ツールをCI/CD(自動ビルド環境)に組み込む設計が有効です。 自動生成されたコードを無条件で信頼せず、パイプラインの機械判定で弾く体制を整えます。
無料で使えるSDL検査ツール4選
高額な専用装置を契約しなくても、オープンソースの無料ツールを組み合わせるだけでSDLの検査網を構築できます。 GitHubなどのリポジトリに連携させ、プルリクエストの作成時に自動で検査を走らせる運用が実用的です。
無料で導入できる代表的な検査ツールの特徴です。
| ツール名 | 分類 | 主な | 特徴 |
|---|---|---|---|
| Semgrep | 静的解析(SAST) | ソースコードの危険な記述を検出 | 軽量で高速、自作ルールの追加が容易 |
| OWASP ZAP | 動的解析(DAST) | 外部から疑似攻撃を送り脆弱性を探索 | Webアプリの主要な欠陥を自動スキャン |
| Trivy | 構成解析(SCA) | 利用している外部部品やコンテナの穴を検知 | インストールが簡単でCI/CDと相性抜群 |
| Gitleaks | 秘密情報検知 | パスワードやAPIキーの誤コミットを防止 | リポジトリに鍵情報が混入した瞬間に遮断 |
つまり、ソースコード(Semgrep)、外部部品(Trivy)、APIキー(Gitleaks)、動作中の画面(OWASP ZAP)という4つの視点で隙間なく防護します。 開発者が手作業で探す必要はありません。 プルリクエストを出した瞬間にロボットが自動判定する仕組みを一度作れば、安全点検のコストは最小限で推移します。
日々のルーティン作業を自動化する発想は、AI自動化の仕組みとも親和性があります。 まずはGitleaksとTrivyの2つをCIパイプラインに追加することから始めます。
アジャイル開発でSDLを回す3つのルール
「厳格な安全基準を入れるとアジャイルの開発速度が落ちる」という声が現場から必ず上がります。 ウォーターフォール時代の重厚なSDL手順をそのまま持ち込むと、スプリントのサイクルが崩壊します。 高速なサイクルを維持しながら安全を保つための運用規範を3つに絞ります。
アジャイルの現場で実践すべき運用規範です。
- セキュリティ要件をユーザーストーリー化する: 「管理者として安全にログインできる」といった条件を通常チケットと同じバックログに積む
- 検査の合否判定をCI/CDに丸投げする: 手動のチェックシートを廃止し、ツールの警告ゼロをマージの必須条件にする
- セキュリティ・チャンピオンを指名する: 各開発チームから1名、セキュリティの相談窓口となるエンジニアを立てて判断を早める
安全点検を特別なイベントにせず、毎日のビルドやテストの一部として溶け込ませます。 開発者が「セキュリティの作業をしている」と意識させない自動化こそが、形骸化を回避する鍵です。
スプリントごとの振り返りや課題整理には、AI生産性ツールを併用すると改善案の抽出が円滑に進みます。 速度と安全性を両立させる仕組みを少しずつ整えます。
AI PICKS編集部の判定
SDLの導入に関して、AI PICKS編集部では「小規模チームであっても静的解析と依存関係チェックの2点導入は一択」と判定します。
理由は明快です。 設計段階の脅威モデリングを全画面で実施するのは運用負担が重く、専任のセキュリティ担当者がいない組織では確実に形骸化します。 一方で、GitHub ActionsにTrivyとGitleaksを仕込む作業は半日で完了し、利用料も無料枠で収まります。 この初期設定だけで、外部ライブラリの脆弱性とAPIキー漏えい事故の8割以上を自動で防げます。
最初から完璧なSDLマニュアルを作ろうとする試みは正直イマイチです。 分厚い社内ルールを作っても、誰も読まなければ意味がありません。 まずは「プルリクエスト作成時に機械が危険を自動で警告する仕組み」を1つ導入してください。 開発速度を落とさずに手戻りを減らす効果は圧倒的です。
よくある質問(FAQ)
Q. SDLは中小企業やスタートアップでも導入すべきですか?
はい、ツールの自動化に絞って導入すべきです。 大企業向けの詳細な承認フローを真似る必要はありません。 GitHubのリポジトリに無料の検査ツールを1つ連携させるだけで、十分な安全効果を得られます。
Q. シフトレフトを始めると開発期間が長くなりませんか?
短期的には設計の工数がわずかに増えますが、全体の期間は短縮されます。 リリース直前のセキュリティ診断で重篤な欠陥が見つかり、設計から作り直す悲惨な手戻りを防げるためです。
Q. 脅威モデリングは誰が担当するべきですか?
システムの仕様を最も理解している設計担当者と開発者が共同で行います。 セキュリティ専門家が同席するのが理想ですが、不在の場合はSTRIDEのチェック項目に沿って開発チーム内で協議を進めます。
Q. 既存のプロジェクトに後からSDLを適用できますか?
はい、CI/CDパイプラインへの静的解析や依存関係チェックの導入から段階的に適用します。 全工程を一気に改修せず、新規コードの差分検査から適用範囲を広げます。
Q. SASTとDASTは何が違いますか?
SASTは実行前のソースコードを解析して危険な記述を検出する静的解析で、DASTは稼働中のアプリケーションに疑似攻撃を送信して挙動を調べる動的解析です。 検出できる対象が異なるため、両方を組み合わせて検査します。
Q. 無料ツールだけで十分な安全性を確保できますか?
既知の脆弱性検知やAPIキーの誤コミット防止は、無料ツールで十分に対処できます。 より高度なビジネスロジックの不備や業界特有のコンプライアンス要件に対応する場合にのみ、有償製品の導入を検討します。
次に読むならこれ
開発環境の安全性を高めた後は、プログラミング作業自体の生産性を引き上げる段階に入ります。 AIを活用したコード生成の精度と安全な利用法を把握したいなら、AIコーディングの最新トレンドをあわせて確認してください。